 手続き案内
オンラインメールボックス
組織・個人からのご意見、フィードバック、提案を財務局へ受け付けます。

公共部門のデジタルトランスフォーメーションは新たな段階に入りつつあり、データ、デジタルインフラ、サイバーセキュリティがガバナンス能力の核となる要素となっています。
8月24日にハノイで開催された「公共部門におけるデジタルトランスフォーメーション:持続可能なインフラの構築と国家成長目標に向けたデータセキュリティの確保」と題するワークショップで、専門家は、デジタルトランスフォーメーションは紙のプロセスを電子環境に移行させるだけにとどまらず、より効率的で透明性の高い、データに基づいた新しいガバナンス手法を創出する必要があると述べました。
中央政策・戦略委員会科学技術局長のグエン・ホン・ヒエン科学評議会委員によると、新しい成長モデルでは、科学技術、イノベーション、デジタルトランスフォーメーションが主要な原動力とされています。したがって、公共部門はこのプロセスから外れることはできません。
特に、2025年7月1日から施行される二層地方政府モデルの運用は、データとデジタルシステムの再構築に大きな要求を突きつけます。組織構造や行政区画が変更される際、データも新しいモデルに合わせて標準化、クリーンアップ、更新、接続される必要がありますが、継承性、継続性を確保し、公共サービスを中断させないようにしなければなりません。
2030年までの目標は、行政手続きのすべての記録と結果をデジタル化し、共通のデジタルプラットフォームを統一的に使用し、人工知能での活用に備えてデータベースを標準化し、接続することです。
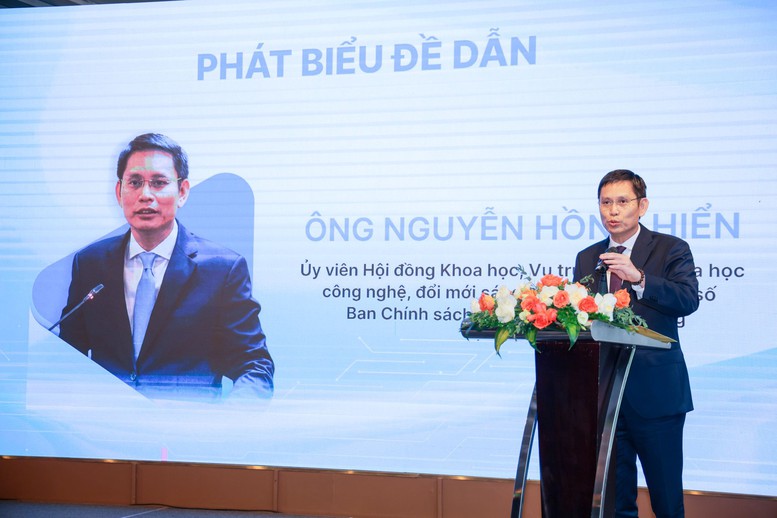
グエン・ホン・ヒエン氏、中央政策・戦略委員会科学技術局長、科学評議会委員 - 写真:chinhphu.vn
しかし、実際にはデータは依然として分散しており、品質は均一ではなく、システム間の連携レベルも高くありません。行政単位の再編プロセスも、修正、標準化、更新が必要な大量のデータを生み出しています。
したがって、問題はデータを接続できるだけでなく、データがそのライフサイクル全体で正しく接続され、正しく使用され、安全であることを保証することでもあります。
国家サイバーセキュリティ協会副会長兼事務総長のブー・ズイ・ヒエン氏によると、組織と管理システムが変更されると、データも再編成される必要があります。これは、標準化、責任の明確化、アクセス制御、共有および利用時の安全性の確保に同時に関連する問題です。
注目すべきは、国家サイバーセキュリティ協会の情報セキュリティ専門家であるファム・チュン・タイン氏が、物理インフラからクラウドへの移行プロセスにより、多くの機関が旧システムと新システムを同時に運用せざるを得なくなり、複雑なアーキテクチャが形成される一方で、情報セキュリティの専門人材が限られていると警告したことです。
リスクはシステムが攻撃された時点だけではありません。タイン氏によると、ハッカーは攻撃を開始する前に、数ヶ月間システムに潜伏し、特権昇格の方法を探す可能性があります。その場合、データが盗まれたり、暗号化されたりする可能性があり、市民にサービスを提供するシステムは停止する危険性があります。
このことは、単純なデータバックアップだけではもはや不十分であることを示しています。バックアップシステムがネットワークに接続されたままであれば、攻撃者はバックアップデータも破壊したり暗号化したりする方法を見つける可能性があります。
専門家が強調する解決策は、「設計段階からのセキュリティ」という考え方をシステム全体に導入することです。各部門は、重要なデジタル資産とデータベースを特定し、各データフローの保護責任を明確にし、アクセス権を制御し、データライフサイクル全体を監視する必要があります。
それに加えて、攻撃シナリオの定期的な演習、復旧能力のテスト、データの保存場所、復旧にかかる時間、許容される中断レベルを明確に特定することが求められます。
テクノロジー企業の視点から、Synologyの全国担当ディレクターであるジョラ・レ氏は、データ保護はストレージ、データ管理、バックアップ、復旧、アクセス制御、セキュリティ監視を含むエコシステムとして捉えられるべきだと述べました。
紹介されたソリューションの1つは「エアギャップ」で、不要な場合や異常な兆候が検出された場合にバックアップシステムをネットワークから切り離すことができ、データが暗号化されたり破壊されたりするリスクに対する追加の保護層を構築します。
したがって、公共部門のデジタルトランスフォーメーションは二重の要求に直面しています。システムはデータの接続、共有、利用のために十分にオープンである必要がありますが、同時に、インシデント発生時にデータを制御、保護、復旧するために十分に安全である必要があります。
デジタル政府とデータ駆動型ガバナンスの構築プロセスにおいて、セキュリティは最後に付け加えられる保護層であってはなりません。それは、インフラの設計、システムアーキテクチャ、データ編成の段階から設定されるべき要件です。これは、公共部門のデジタルトランスフォーメーションが持続的に発展し、国家管理活動を確保し、市民や企業に不可欠なサービスを維持するための重要な条件でもあります。